В начале ноября пользователи российских и украинских приложений экстренного оповещения получили предупреждения о ядерной угрозе. В обоих случаях сообщения оказались ложными, а разработчики сообщили о постороннем вмешательстве. Тем временем в нескольких европейских странах хакеры дистанционно нагрели холодильники супермаркетов. Всего за последние месяцы кибератаки затронули самые разные объекты: от государственных сайтов до заводов и почты.
Подробнее о взломах — в материале «Новой-Европа».
Россия
Ложная ядерная тревога
2 ноября пользователи официального приложения МЧС России получили уведомления о запуске ядерных боеголовок по всем регионам страны. В самом МЧС подтвердили, что в результате кибератаки «злоумышленникам удалось осуществить рассылку фейковой информации населению».
Telegram
При этом сама система оповещения, как утверждали в министерстве, продолжала работать в штатном режиме.
Тем временем в Украине взломали официальное приложение «Воздушная тревога».
Telegram
«Вероятно, приложение “Воздушная тревога” подверглось враждебному вмешательству. Никакой радиационной угрозы нет! Сохраняйте спокойствие», — заявили в Воздушных силах ВСУ.
Как пишет Mash, ответственность за взлом «Воздушной тревоги» взяли на себя российские хакеры из группировки Hitcore. Они рассказали, что получили доступ через компьютер сотрудника. По словам хакеров, «администратор общался с 17-летней девушкой и скачал файл, рассчитывая увидеть откровенные фотографии». Из-за взлома пользователям приложения начали приходить фейковые предупреждения о ядерной атаке и якобы летящем «Орешнике»; также жители Киева получили уведомления о химической угрозе с красным уровнем опасности.
Сайт Росстата
В ночь на 1 ноября хакеры взломали официальный сайт Федеральной службы государственной статистики. На страницах федерального ведомства и его региональных управлений появились политические сообщения, в том числе фраза на белорусском языке: «Никому не избежать ответственности». Рядом с посланиями взломщики разместили логотипы группировок «Киберпартизаны BY» и Silent Crow.
«Атаки носили тщательно подготовленный характер и осуществлялись разнонаправленно: по всему спектру применяемых информационных технологий, с привлечением значительного числа специалистов различного профиля и при широкой географии источников», — заявили в пресс-службе Росстата.
В Росстате заявили, что целевые кибератаки на информационные ресурсы ведомства продолжались с 29 октября по 1 ноября.
Кибератака на «Ростелеком»
Ранее, 6 апреля российский оператор связи «Ростелеком» сообщил о масштабной DDoS-атаке на свою инфраструктуру. Пользователи примерно в 30 городах России жаловались на перебои с домашним интернетом, онлайн-банкингом и доступом к государственным цифровым сервисам.
В «Ростелекоме» заявили, что специалисты оперативно локализовали атаку. При этом часть проблем с доступом к сервисам, по версии компании, была связана с защитными механизмами фильтрации трафика.
Атака на молокозавод
24 июня кибератака нарушила работу информационных систем Уфимского городского молочного завода. СМИ писали, что сотрудники предприятия потеряли доступ к рабочим учетным записям и были вынуждены оформлять документы и отгрузки продукции вручную.
«Мы принимаем и перерабатываем молоко, поставляя продукцию в наши торговые сети. Только всё пока происходит в ручном режиме. Мы гарантируем качество нашей продукции и просим наших покупателей отнестись к сложившейся ситуации с пониманием», — заявил генеральный директор УГМЗ Ильдар Файзуллин.
Украина
Взлом почты
15 апреля агентство Reuters сообщило, что связанные с Россией хакеры скомпрометировали электронную почту более 170 украинских прокуроров и следователей. О масштабах операции стало известно благодаря исследователям Ctrl-Alt-Intel, обнаружившим технические данные, которые сами злоумышленники по ошибке оставили в открытом доступе.
Согласно изученным материалам, с сентября 2024-го по март 2026 года хакеры получили доступ как минимум к 284 почтовым ящикам в нескольких странах. Большинство пострадавших находились в Украине. Среди целей оказались сотрудники правоохранительных органов, занимавшиеся расследованием коррупции и предполагаемого сотрудничества с Россией.
Атаки на украинские больницы
В апреле украинская команда реагирования на компьютерные чрезвычайные события CERT-UA выявила вредоносную кампанию против больниц и органов местного самоуправления. Злоумышленники рассылали письма с предложениями гуманитарной помощи. Получателям предлагали перейти по ссылкам, ведущим на взломанные сайты или поддельные страницы.
После заражения компьютера устанавливалась вредоносная программа AgingFly. Она позволяла похищать пароли и данные браузеров, получать информацию из WhatsApp, делать снимки экрана и выполнять команды злоумышленников. Исследователи также обнаружили необычный механизм работы программы: она могла получать дополнительные команды в виде исходного кода и компилировать их непосредственно на зараженном устройстве.
«Укрпочта»
25 июня государственный почтовый оператор Украины «Укрпочта» сообщил о кибератаке на свои информационные системы. После ночного инцидента пользователи столкнулись с перебоями в работе мобильного приложения компании.
Пророссийская группировка IT Army of Russia заявила, что это она проникла на серверы почтового оператора.
«Мы закрепились в системе и благодаря этому выгрузили базу данных auth_db весом более 172 GB, содержащую в себе более 1.2 млн записей пользователей. Внутри — Адреса, Email, Номера, Фио и хэши паролей. Также скомпрометирован колл-центер данной организации, другие сервисы, API, эксфильтрована другая служебная информация», — говорится в заявлении взломщиков.
Атака на предприятия
В октябре исследователи компании ESET рассказали о деятельности хакерской группировки UAC-0099, которую связывают с российскими интересами. Она использовала вредоносную программу MatchBoil для проникновения в корпоративные сети украинских предприятий.
В июне 2026 года исследователи обнаружили заражение в энергетической компании. Кроме того, были описаны более ранние операции против организаций транспортного и производственного секторов. MatchBoil позволяла собирать сведения о зараженных компьютерах, загружать дополнительные инструменты и сохранять доступ к корпоративным системам.
Европа
Кибератакам подвергаются в том числе и многие европейские страны. Например, в середине октября во Франции произошла масштабная кибератака на системы охлаждения супермаркетов. Злоумышленники получили удаленный доступ к оборудованию магазинов Carrefour, Intermarché, Monoprix и других торговых сетей.
В результате холодильные и морозильные установки нагрелись до 50 градусов по Цельсию. Магазинам пришлось снимать товары с продажи и выбрасывать испорченные продукты.
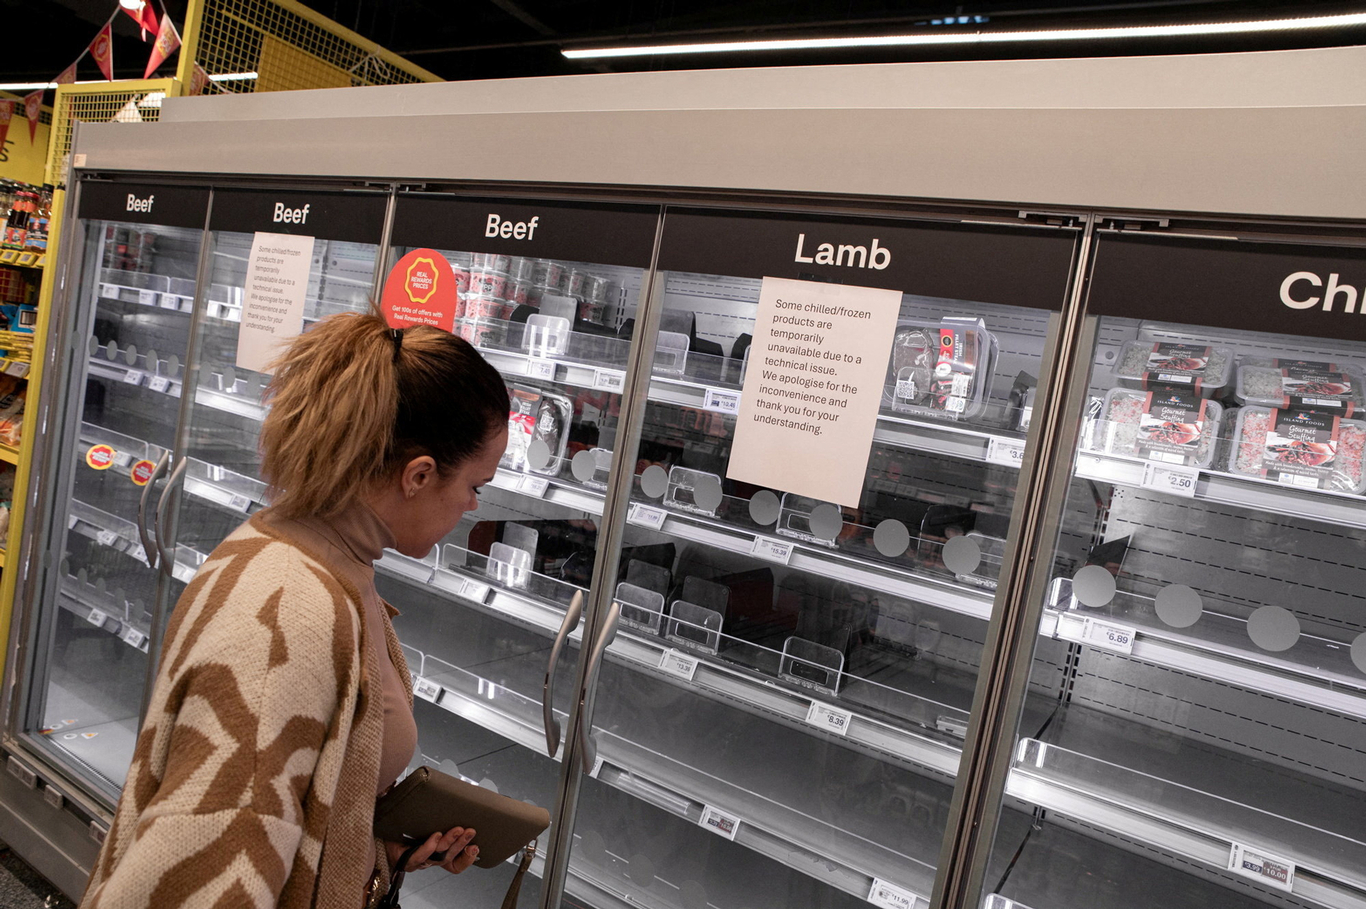
Всего кибератака на холодильники распространилась на семь европейских стран. 2 ноября аналогичные инциденты зафиксировали в Бельгии, Швеции, Ирландии, Люксембурге, Эстонии, Финляндии и Нидерландах. В Бельгии пострадали около 60 супермаркетов, включая магазины Delhaize, Carrefour и Spar. Проблемы также возникли в одном из филиалов IKEA. По данным компании Sabcobel, обслуживающей холодильное оборудование, злоумышленники дистанционно перевели установки в режим разморозки.
Еврокомиссар по сельскому хозяйству и продовольствию Кристоф Хансен назвал такие атаки преднамеренной попыткой нарушить продовольственные поставки и подорвать доверие потребителей. При этом он подчеркнул, что непосредственной угрозы продовольственной безопасности ЕС нет. Пока неизвестно, кто стоит за взломом холодильников.
При этом ранее российские хакеры взламывали камеры наблюдения в Европе, чтобы следить за поставками оружия Украине. Для получения доступа хакеры использовали слабые пароли и уязвимости устаревшего программного обеспечения. После взлома они могли наблюдать за происходящим в режиме реального времени и анализировать видеозаписи, отслеживая перемещение техники и грузов. Спецслужбы также предупреждали, что на территории Украины изображения с подобных камер в отдельных случаях использовались для определения местонахождения военнослужащих и последующих атак.