
Агентство Bloomberg опубликовало подробный материал о том, как после начала полномасштабного вторжения России в Украину связанные с Москвой хакерские группировки начали атаковать не только сайты государственных и частных организаций на Западе, но и объекты критической инфраструктуры и предприятия — от водопроводных станций до заводов и продовольственных компаний. Из-за таких атак лопаются трубы, портятся продукты и возникают пожары. «Медуза» пересказывает главное из этого текста.
Что становилось мишенью атак
Испания
- В провинции Аликанте прекратили работать печи крематория в похоронном бюро.
- На заводе в Каталонии произошел сбой оборудования по производству трансформаторов для возобновляемой энергии, там возник пожар.
- Две винодельни в Испании приостановили работу из-за нарушения работы систем отопления и вентиляции, что вызвало резкое повышение температуры в производственных и складских помещениях.
- Описанные выше случаи в Испании происходили с конца 2024 года по лето 2026 года.
Дания
- В середине декабря 2024 года в Дании в деревне Туреби 450 домов остались без воды. Оказалось, что электронная система регулирования давления воды была обнулена. Местные работники перезапустили насосы, качающие воду.
- На следующий день давление резко подскочило, в результате подземные трубы лопнули и из них начала вытекать вода. Ян Хансен, глава комитета, управлявшего местной системой водоснабжения, выяснил, что больше не имеет доступа к панели управления. Приехав на насосную станцию, он увидел, что насос работает бесконтрольно.
- Специалисты датской компании Evotect ApS, изготовившей насос, установили, что систему взломали. Хансен позднее признал, что для управления водоснабжением была выбрана дешевая система, а пароль к ней был 1234.
США
- В 2024 году хакеры отключили холодильную установку на мясокомбинате недалеко от Лос-Анджелеса. В результате испортились около 900 килограммов мяса, а также произошла утечка аммиака, из-за которой пришлось эвакуировать работников.
- В том же году хакеры атаковали систему общественного водоснабжения в Техасе. Они изменили настройки управления, из-за чего из резервуаров вылился неизвестный объем питьевой воды.
- В октябре того же года им удалось проникнуть в систему объекта по обработке отходов в Пенсильвании. Хакеры вмешались в работу оборудования для уничтожения бактерий.
Похожая атака
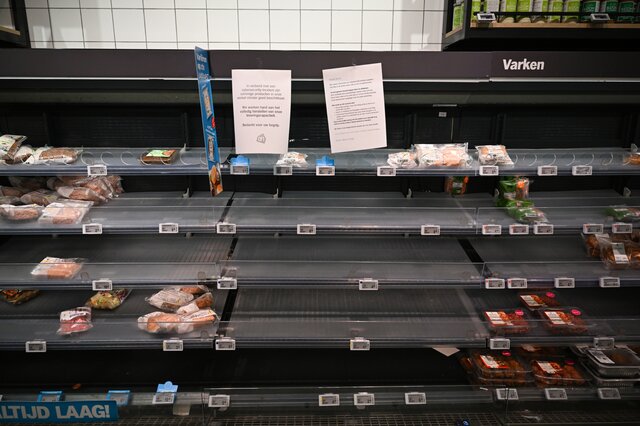
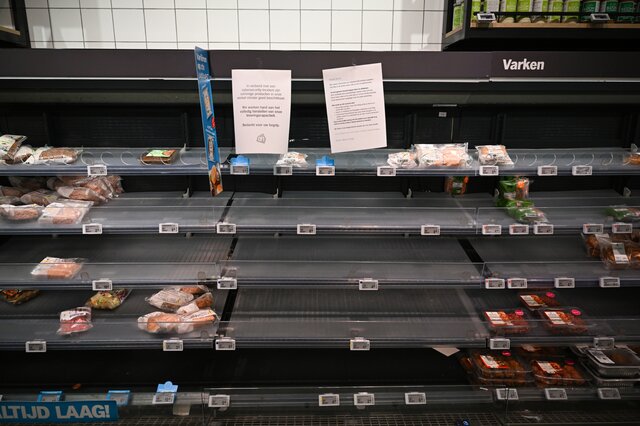
- Во Франции хакеры взломали холодильники в сотнях супермаркетов. Вместо заморозки продукты нагрели до 50 градусов
Кто осуществляет атаки
«Киберармия возрождения России» (Cyber Army of Russia Reborn, CARR)
- Хакерская группировка, которую связывают с Главным управлением Генштаба (бывшее ГРУ);
- Неоднократно брала на себя ответственность за атаки в Европе и США, в том числе на системы водоснабжения в США и Польше, а также электростанцию во Франции;
- Участники группировки находятся под санкциями США и Евросоюза.
Z-Pentest
- Хакерская группировка, созданная участниками CARR в декабре 2025 года;
- По данным американского Агентства по кибербезопасности (CISA), часть участников CARR была недовольна уровнем поддержки со стороны ГРУ, поэтому решила отделиться. Они сформировали собственную группировку, ориентированную на промышленный саботаж;
- Находится под санкциями Евросоюза, который считает ее ответственной за атаки на объекты критической инфраструктуры, прежде всего в энергетическом и водном секторах. Сама группировка также публично сообщала о своей причастности к подобным атакам.
Виктория Дубранова
- Bloomberg подробно рассказывает о гражданке Украины Виктории Дубрановой, которую Минюст США еще в конце 2025 года обвинил в участии в кибератаках в интересах России.
- Ей предъявлено обвинение в работе на «Киберармию возрождения России» и Z-Pentest. Она арестована, Дубранова обвинения не признает. По версии Минюста, Дубранова сотрудничала с хакерами как минимум с осени 2022 года, ее наняли через чат для людей, ищущих удаленную работу.
- Утверждается, что она создавала и редактировала ролики для хакеров, а также помогала подбирать цели для атак и передала им базу с персональными данными людей из Украины, Румынии и Молдовы. В Z-Pentest утверждали, что Дубранова не занималась хакерской деятельностью.
Крис Барлатти
- В июле 2026 года в Испании задержали гражданина Италии Криса Барлатти, которого ФБР считает членом CARR. По версии испанской полиции, Барлатти был посредником для хакеров, помогая в том числе выбирать цели. Американское следствие также утверждает, что он пытался помочь Дубрановой бежать из Украины через Европу в Россию.
Что рассказывают об этих атаках эксперты
- В описанных выше атаках хакеры чаще всего использовали уязвимости в плохо защищенных системах. Они могут наносить серьезный ущерб как из-за злонамеренности, так и из-за некомпетентности. «Я искренне удивлен, что мы до сих пор не стали свидетелями катастрофы», — говорит главный консультант британской компании по кибербезопасности Acumen Cyber Киан Хизли.
- В сентябре 2025 года американская Forescout Technologies создала макет промышленной системы управления, который выглядел так, будто предназначался для нидерландского объекта водоснабжения. По данным компании, хакерская группировка TwoNet, похожая на Z-Pentest, атаковала вымышленный объект, взломав систему управления, а затем заявила об успешной атаке. Такой непрофессионализм не делает хакеров менее опасными, отмечает Саймон Бернер, ведущий аналитик по анализу киберугроз в Национальном центре кибербезопасности Эстонии:
Даже если уровень их изощренности не слишком высок, проблема в том, что чем больше они вмешиваются во все вокруг, тем выше вероятность того, что они смогут найти что-то важное, что не было должным образом защищено.
- Желание просто посеять хаос дает таким группировкам как Z-Pentest свободу выбора целей — в зависимости от того, какие из них слабо защищены. «Вместо того, чтобы сосредоточиться на стратегически важных целях, они проявляют оппортунизм и взламывают все, что им доступно», — отмечается в отчете CISA.
Читайте также
- США раскрыли группировку, которая готовила покушения на российских «диссидентов» в Вашингтоне и Вильнюсе Среди подозреваемых — полковник в отставке, «работавший с Путиным», его сын-сотрудник ФСБ и танцор с Кубы
- Немецкая журналистка создала фейковый аккаунт в соцсетях и под псевдонимом Катя восхищалась Путиным — чтобы на нее вышли российские агенты. Ей это удалось
- Германия официально обвинила РФ в организации диверсии в аэропорту Лейпцига. Теперь консульство РФ в Бонне закроют, а контроль за въездом россиян ужесточат
- Западные страны считают, что Путин добивается развала Евросоюза. И ожидают от Кремля эскалации Bild и The Telegraph описывают возможные сценарии нападения России на страны НАТО